Aktivna phishing kampanja oponaša aplikaciju OTP banke (OTPgo / m-token) i cilja hrvatske korisnike. Cilj napadača nije samo krađa lozinke: žele aktivirati mobilno bankarstvo na vlastitom uređaju i ukrasti podatke kartice. Analiza infrastrukture i koda upućuje na to da iza kampanje stoji isti operater koji vodi i ranije viđenu lažnu RBA stranicu.
Kako napad izgleda
Žrtva dobiva SMS poput "OTPGO: pristup ističe, ažurirajte podatke" s poveznicom na domenu mtoken-otpgo[.]com (registrirana 12.10.2026.). Stranica je prekrivena Cloudflareovim sustavom koji filtrira skenere i istraživače, pa običnom provjerom izgleda bezopasno.
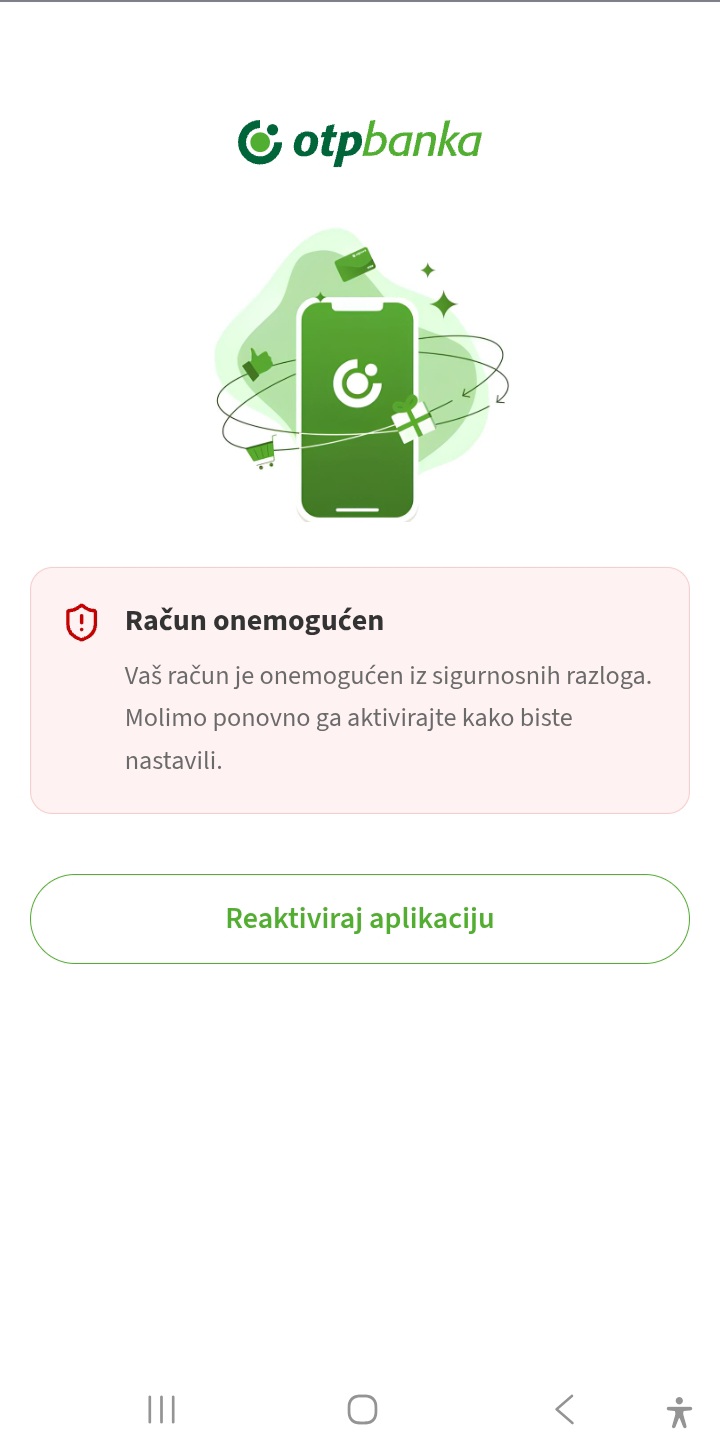
Tok za žrtvu:
- lažna stranica javlja da je račun onemogućen i da ga treba ponovno aktivirati
- traži se korisnički ID (7 znamenki)
- ekran "Obrada u tijeku" koji zapravo čeka operatera
- ovisno o odluci operatera: SMS OTP, zadnje znamenke broja mobitela, podaci kartice (broj, datum isteka, CVV) i 3D Secure
- lažna potvrda na kraju
Prikupljaju se korisnički ID, zadnje znamenke broja mobitela, SMS OTP, broj kartice, datum isteka, CVV i 3D Secure potvrda.
Zašto je ovo opasnije od "obične" lažne stranice
Dok žrtva gleda "Obrada u tijeku", stranica svakih 1,5 sekundi pita poslužitelj što je sljedeći korak. Operater u svom panelu uživo odlučuje što će se prikazati: unos kartice, OTP, PIN ili poruka o pogrešci. Podaci se istovremeno prosljeđuju napadaču putem Telegrama.
Posljedica je da napadač u stvarnom vremenu koristi ono što žrtva upiše, uključujući jednokratne kodove koji vrijede samo nekoliko trenutaka. Zato klasična zaštita "kod vrijedi samo kratko" ovdje ne pomaže: kod se iskoristi dok je još važeći.
Što je pokazao kontrolni panel operatera
Panel koji napadač koristi nosi naziv "PayLife", sučelje je na francuskom, a podržava i druge jezike i više banaka. Prema statistici u panelu u trenutku pregleda:
- oko 15.800 "autoriziranih posjeta" i 236 blokiranih (VPN, proxy, kriva država)
- posjeti iz 10 država, a Hrvatska čini oko 85% (13.385)
- na drugom mjestu Španjolska (oko 14%), uz pojedinačne posjete iz Francuske, Slovenije, Njemačke, Švicarske, Bosne i Hercegovine, Italije i Austrije
Napomena: riječ je o posjetima koje je panel propustio kroz svoje filtre, a ne o potvrđenim žrtvama. Ipak, ovakav omjer jasno pokazuje da je Hrvatska primarna meta.
Isti operater kao lažna RBA stranica
Povezanost s ranije viđenom kampanjom mojarba-aktivacija[.]com procjenjujem na tri razine:
- Infrastruktura: dvije domene imaju origin poslužitelje u istoj mreži (198.52.247.62 i 198.52.247.67), na istom cPanel hostu, kod istog registrara (Dynadot) i uz isti Cloudflare.
- Kod: identičan kit. CSS animacije ekrana za čekanje poklapaju se bajt po bajt, isti je endpoint za prosljeđivanje podataka i ista logika provjere unosa. Razlikuju se samo izgled (OTP zeleni umjesto RBA) i broj znamenki korisničkog ID-a (7 prema 8).
- Operater: francusko sučelje panela i francuski komentari u kodu upućuju na frankofoni izvor, što se poklapa s ranije uočenim tragovima u srodnim kampanjama.
Postoji i drugi, zaseban akter koji koristi OTP temu s istim tipom kita, ali drugom infrastrukturom (otpgo-hrvatska[.]com). To nije isti operater.
Indikatori (IOC)
Domene:
- mtoken-otpgo[.]com
- mojarba-aktivacija[.]com (povezana RBA kampanja)
- otpgo-hrvatska[.]com (zaseban akter)
Origin poslužitelji (mreža 198[.]52[.]247[.]0/24):
- 198[.]52[.]247[.]62
- 198[.]52[.]247[.]67
Putanje i endpointi na lažnoj stranici:
/pages/login.php,/pages/user_id.php,/pages/wait.php,/pages/finish.php/panel/telegram.php?action=<korak>(prosljeđivanje podataka)/panel/actions/ask.php?action=check(upravljanje operatera)
Ostalo:
- registrar: Dynadot
- zaštita: Cloudflare, uključujući Turnstile protiv botova
- kit: BlackForce PHP (preuzimanje uređaja, kartica i 3DS, uživo operater)
Kako se zaštititi
- Banka ti nikad neće slati poveznicu u SMS-u radi "ažuriranja podataka" ili "ponovne aktivacije". Mobilno bankarstvo uvijek otvaraj iz službene aplikacije ili tako da adresu upišeš sam.
- Službena domena OTP banke je otpbanka[.]hr. Sve što uz "otp" ima crticu, "mtoken", "go" ili "aktivacija" nije ona.
- Jednokratni kod, PIN i CVV nikome ne diktiraj i ne upisuj na stranici do koje te doveo link, čak ni ako stranica izgleda savršeno. Ako te nešto traži "uživo" i čeka tvoj unos, to je znak za uzbunu.
- Ako si već upisao podatke: odmah nazovi banku i blokiraj karticu i pristup mobilnom bankarstvu, pa podnesi prijavu policiji.
Ribica takve domene označava kao imitaciju OTP banke i upozorava te prije nego što išta upišeš. Sumnjivu adresu možeš provjeriti i ručno u aplikaciji.