Aktivna kampanja cilja hrvatske i regionalne korisnike kroz prirodnu znatiželju "tko mi gleda profil". Cilj napadača nije samo lozinka: žele potpuni pristup računu, koji potom koriste za daljnje širenje prevare, prevare na Marketplaceu i iznudu.
Kako napad izgleda
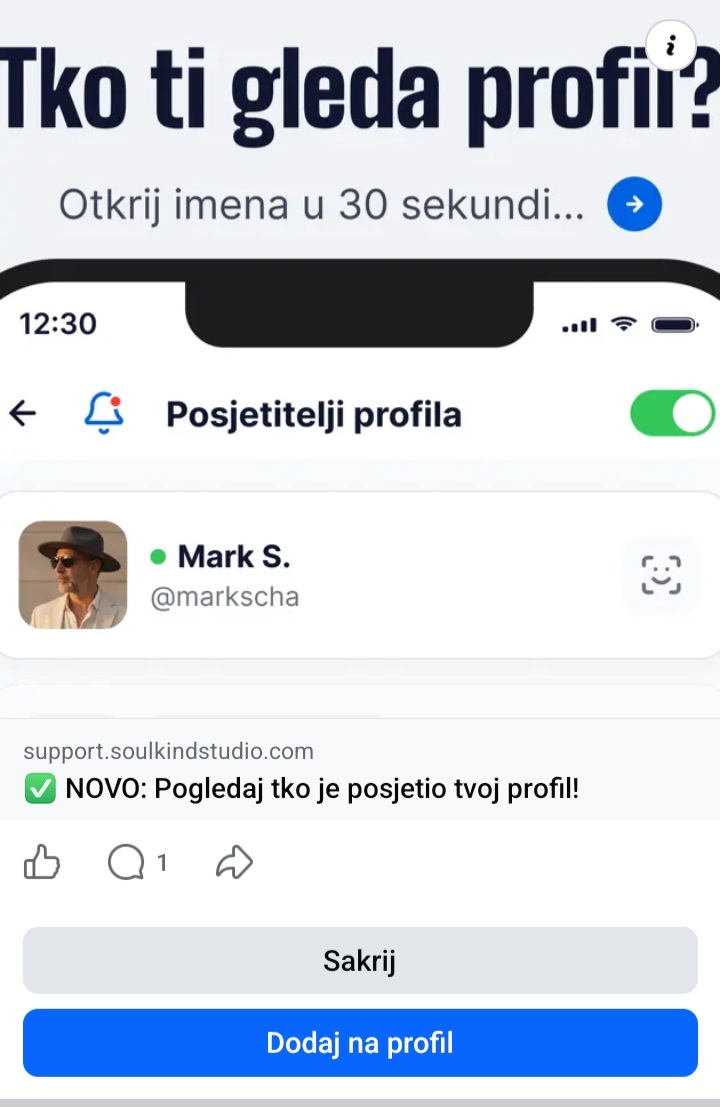
Žrtva biva tagirana u Facebook objavi (često s računa prijatelja koji je već preuzet) u stilu "pogledajte i vi tko vam je gledao profil". Klikom dolazi na stranicu koja izgleda kao Facebook i obećava popis posjetitelja profila.
Tok za žrtvu:
stranica prikazuje zamućene "posjetitelje" i "stalkere", lažni graf pregleda profila koji "danas" naglo raste te oznaku "online sada" sve lažno generirano da stvori znatiželju i hitnost
ako je žrtva došla preko nečijeg linka, prikazuje se "X te pozvao" s njegovom slikom, kao socijalni dokaz
za "otključavanje popisa" traži se prijava: prvo e-mail ili telefon, zatim lozinka
slijedi traženje 2FA koda, a potom i recovery (sigurnosnih) kodova
stranica usput povlači stvarnu profilnu sliku žrtve kako bi izgledala autentično
Prikupljaju se pristupni podaci (e-mail/telefon, lozinka), dvofaktorski kod i recovery kodovi, dakle sve potrebno za potpuno preuzimanje računa.
Zašto je ovo opasnije od "obične" lažne stranice
Klasična phishing stranica ukrade lozinku i tu stane, uključen 2FA često spasi račun. Ovaj kit namjerno cilja i 2FA i recovery kodove, pa zaobilazi dvofaktorsku zaštitu i omogućuje trajno preuzimanje računa. Nakon preuzimanja, račun žrtve postaje sljedeći širitelj automatski tagira njezine prijatelje u istu objavu. Time se objašnjava zašto je ova prevara "vječna" i zašto djeluje vjerodostojno: poziv dolazi s računa osobe koju poznajete.
Što je pokazalo istraživanje domene, sadržaja i tehničke infrastrukture
Analiza WHOIS podataka i koda stranice otkriva da je riječ o gotovom, prodavanom phishing proizvodu brzo postavljenom za ovu kampanju, a ne o ciljanoj hrvatskoj akciji:
Domena je registrirana samo nekoliko dana prije kampanje (26.10.2026.), na svega godinu dana, iza Cloudflarea koji skriva stvarni poslužitelj, obrazac tipičan za jednokratne prijevarne stranice
interno ime izdanja u telemetriji je "recovery-landing-browser@v1" što odaje komercijalni "kit" dizajniran za masovnu upotrebu
stranica je lokalizirana na velik broj jezika (uključujući arapski i druge), što potvrđuje da je riječ o međunarodnom predlošku, a hrvatske žrtve su dio šireg lanca
parametar "cid" u adresi služi kao brojač kampanje i žrtve
ukradeni podaci šalju se na isti poslužitelj kroz višestupanjski tok vođen poljem "step" obrazac tipičan za kitove s "živim operaterom" koji u stvarnom vremenu vodi žrtvu kroz korake
u stranicu je ugrađeno snimanje korisničke sesije (Sentry session replay, poslužitelj u Njemačkoj) radi "održavanja kvalitete" prevare
Facebook/Meta nikada nije imao funkciju "tko je gledao tvoj profil" svaka stranica ili aplikacija koja to nudi je prevara.
Indikatori (IOC)
Domene:
madebygarzon[.]com (putanja /friends/?cid=...)
Registracija domene:
datum registracije: 2026-10-26 (domena stara svega nekoliko dana)
istek: 2027-10-26 (registrirana na samo godinu dana)
registrar: Cloudflare, Inc.
registrant (prijavljena država): Albanija (Tirana)
name serveri: bryce[.]ns[.]cloudflare[.]com, macy[.]ns[.]cloudflare[.]com
status: clientTransferProhibited, addPeriod (potvrđuje novu registraciju)
zaštita: Cloudflare (skriva stvarni poslužitelj)
Tehnički tragovi:
kit: "recovery-landing-browser" v1 (komercijalni, višejezični phishing)
exfil: isti poslužitelj, višestupanjski tok s poljem "step" (živi operater)
endpointi: /api/welcome, /api/recovery/release, /login/release, /api/account-photo, /api/teaser-profiles, /api/analytics/event
telemetrija: Sentry session replay (ingest[.]de[.]sentry[.]io)
širenje: tagiranje žrtava u Facebook objavama
Takedown:
prijava Cloudflareu (abuse: registrar-abuse@cloudflare[.]com) i Meta/Facebook abuse
Kako se zaštititi
Facebook nema i nikada nije imao popis "tko ti je gledao profil" bilo koja stranica koja to nudi je prevara.
Nikada ne unosite Facebook lozinku, 2FA kod ni recovery kodove na stranicu izvan samog facebook[.]com. Legitiman Facebook nikada neće tražiti recovery kodove da biste nešto "otključali".
Budite oprezni i kad vas tagira prijatelj: ako je link čudan i obećava "tko gleda profil", vjerojatno je njegov račun već preuzet.
Ako ste unijeli podatke: odmah promijenite Facebook lozinku, regenerirajte recovery kodove (stari su kompromitirani), izbacite sve aktivne sesije (Postavke → Sigurnost → Gdje ste prijavljeni) i uključite dvofaktorsku zaštitu putem aplikacije.
Ribica takve domene označava kao sumnjive i upozorava vas prije nego što išta upišete. Sumnjivu adresu možete provjeriti i ručno u aplikaciji.