Kampanja cilja hrvatske i regionalne korisnike kroz najčešći scenarij "čekam paket".
Napadač ne lovi lozinku nego podatke o kartici, a tehnička postava (jedan poslužitelj, desetci domena koje se dnevno mijenjaju, operater u pozadini) pokazuje da je riječ o organiziranoj, profesionalnoj operaciji.
Kako napad izgleda
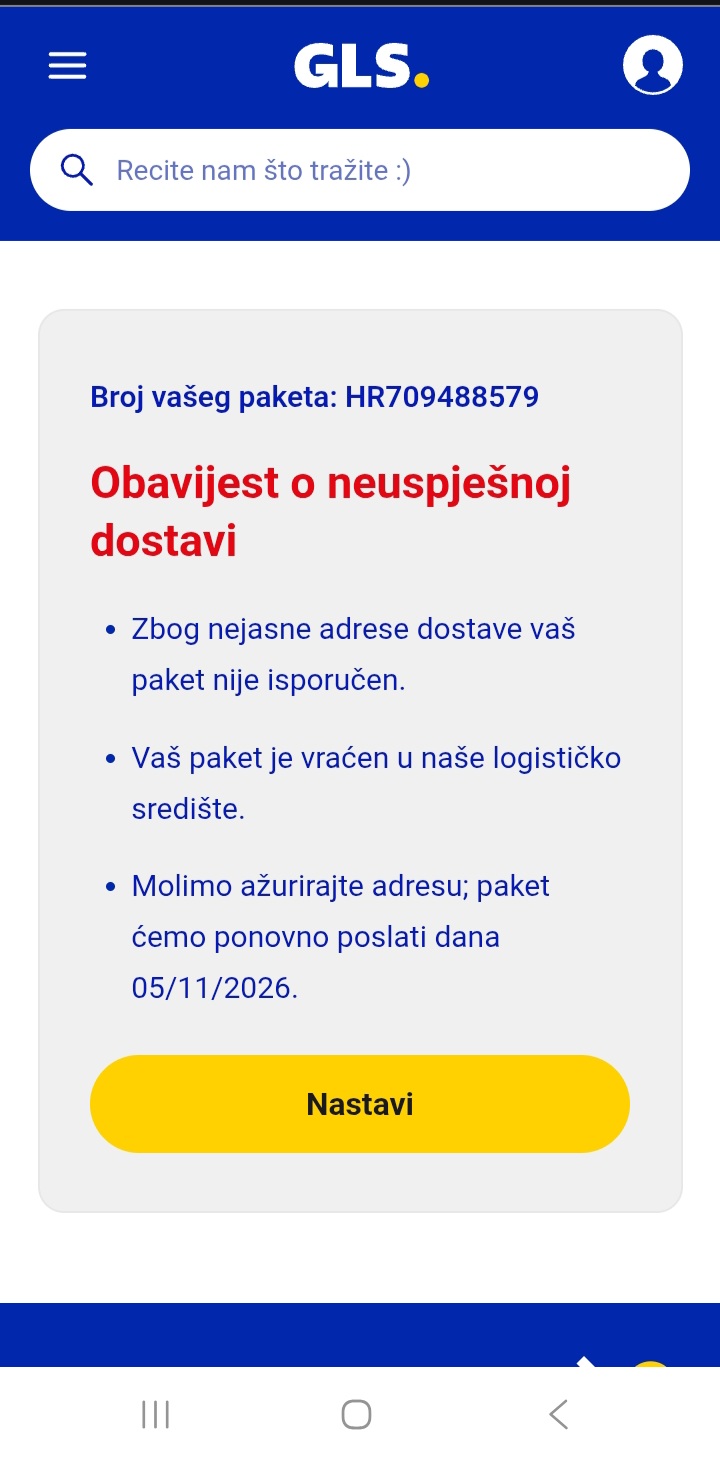
Žrtva dobije SMS ili poruku da paket nije isporučen "zbog nejasne adrese" i da treba ažurirati podatke putem linka.
Poruka često stiže s oznake pošiljatelja "GLS", što dodatno smanjuje oprez.
Tok za žrtvu:
otvara se stranica koja izgleda kao GLS, s porukom "Obavijest o neuspješnoj dostavi" i lažnim brojem paketa
traži se ispunjavanje obrasca: ime i prezime, adresa, grad, županija, poštanski broj, e-mail i telefon
slijedi "plaćanje" simbolične naknade (npr. 2,00 EUR) gdje se traži vlasnik kartice, broj kartice, datum isteka i CVV
u pozadini operater u stvarnom vremenu prati unos i po potrebi gura žrtvu na dodatni korak (3-D Secure / OTP kod iz banke)
na kraju se prikaže lažna potvrda da će paket biti ponovno poslan
Prikupljaju se osobni podaci (ime, adresa, e-mail, telefon) i, što je najvažnije, kompletni podaci o platnoj kartici potrebni za zloupotrebu.
Zašto je ovo opasnije od "obične" lažne stranice
Nije riječ o jednoj stranici koja ukrade podatke i stane.
Ovo je AiTM ("adversary-in-the-middle") postava s operaterom uživo: čim žrtva unese karticu, napadač može odmah pokušati transakciju i, ako banka traži potvrdu, kroz istu lažnu stranicu zatražiti OTP/3-D Secure kod i tako zaobići zaštitu banke. Simbolična naknada od 2,00 EUR služi samo kao izlika da žrtva uopće unese karticu.
Dodatno, domene se mijenjaju gotovo svakodnevno, pa blokiranje jedne ne zaustavlja kampanju.
Što je pokazalo istraživanje infrastrukture i koda
Analiza domena, hostinga i koda stranice otkriva da je riječ o jednoj organiziranoj operaciji, a ne o nizu nepovezanih prijevara:
više od 40 domena, svaka u obliku pet nasumičnih slova na jeftinim nastavcima (.top, .xyz, .help), registrirane u serijama od 22. do 29.10.2026. (otprilike pet dnevno) namjerna rotacija radi izbjegavanja blokada
sve domene pokazuju na isti poslužitelj (IP 209.141.47.139), što potvrđuje jednog operatera; svaka domena koristi subdomenu koja imitira neki brand (npr. gls.)
stranica je izrađena u Vue okviru i zaštićena obfuskacijom; interna imena ekrana su na kineskom (首页 / 资料页 / 支付页 / 成功页), što upućuje na porijeklo predloška
komunikacija ide preko socket[.]io veze (websocket) uz AES enkripciju mehanizam "živog operatera" koji u stvarnom vremenu upravlja koracima
obrazac ciljano prikuplja i puni broj kartice, datum isteka i CVV, uz lažni iznos od 2,00 EUR
GLS (kao ni druge kurirske službe) nikada neće tražiti podatke o kartici radi "ponovne dostave" paketa.
Indikatori (IOC)
Poslužitelj:
IP: 209.141.47.139 (jedan poslužitelj za cijelu kampanju)
svaka domena koristi brand-subdomenu (npr. gls.<domena>)
Obrazac domene: pet nasumičnih slova + .top / .xyz / .help
Poznate domene (registrirane 22.–29.10.2026.):
bivpf[.]help, dmkvi[.]top, eawav[.]top, eugbe[.]help, exvwm[.]xyz, ffiot[.]help, fohuf[.]xyz, fwbpi[.]top, fychw[.]xyz, fycji[.]help, fznel[.]help, gcxnm[.]top, gjcdu[.]top, gmwbf[.]xyz, hlrxf[.]help, izcdq[.]top, jcqga[.]top, kdtpb[.]help, kqflm[.]xyz, lhwlk[.]xyz, mramg[.]xyz, mxjfq[.]xyz, nnaqo[.]help, nrjlo[.]xyz, omywo[.]top, owejl[.]xyz, pfrbf[.]top, qgaan[.]top, qmrix[.]xyz, qoxbo[.]help, qvgoo[.]help, rwnyh[.]top, sakxa[.]top, taigz[.]xyz, uigju[.]top, ujabu[.]xyz, unjzs[.]top, vdrlo[.]help, wpymc[.]help, wtqrg[.]top
Tehnički tragovi:
kit: Vue + obfuscator[.]io; interni ekrani na kineskom (首页/资料页/支付页/成功页)
transport: socket[.]io (websocket) + AES AiTM s operaterom uživo
mamac-iznos: 2,00 EUR; lažni broj paketa u kodu: HR709488579
Kako se zaštititi
Nijedna kurirska služba ne traži podatke o platnoj kartici (broj, datum, CVV) da bi ponovno isporučila paket. Ako to stranica traži, prevara je.
Ne otvarajte linkove iz SMS-a o "neuspješnoj dostavi", čak i ako poruka naizgled stiže od "GLS-a" oznaka pošiljatelja se lako lažira. Status paketa provjerite isključivo na službenoj stranici kurira, ručnim upisom adrese.
Budite posebno oprezni ako baš čekate paket kampanje su masovne i tajming je često puka slučajnost.
Ako ste unijeli podatke o kartici: odmah nazovite banku i blokirajte karticu, zatražite izdavanje nove i pratite transakcije. Ako ste nakon unosa dobili SMS s kodom (OTP / 3-D Secure) nemojte ga unositi niti nikome diktirati.
Ribica takve domene označava kao sumnjive i upozorava vas prije nego što išta upišete. Sumnjivu adresu možete provjeriti i ručno u aplikaciji.